



Онлайн
Alvaros
.
- Регистрация
- 14.05.16
- Сообщения
- 21.450
- Реакции
- 101
- Репутация
- 204

Администрация Twitter
You must be registered for see links
своим мнением о взломе социальной сети, произошедшей сегодня ночью. Этот инцидент является одним из самых серьёзных за всё существование сервиса.Мы обнаружили, что это была скоординированная атака на некоторых наших сотрудников с помощью доступа к внутренним системам и инструментам с использованием методов социальной инженерии.
Благодаря этим инструментам злоумышленники смогли получить контроль над учётными записями знаменитостей и популярных брендов. От имени Apple, Uber, Билла Гейтса, Илона Маска и многих других мошенники попросили закинуть им немного биткоинов:
You must be registered for see links
Twitter оперативно удалила все твиты, опубликованные злоумышленниками, и ограничила постинг для верифицированных аккаунтов до момента устранения проблем. После этого владельцы пытались общаться с подписчиками при помощи ретвитов, что вызвало немало шуток среди пользователей без синей галочки:
Blue checks trying to communicate through retweets
You must be registered for see links
— Andrew Roth (@RothTheReporter)
You must be registered for see links
Пользователи с синими галочками пытаются общаться через ретвиты
all of verified twitter trying to come back
You must be registered for see links
— Michael Tannenbaum (@iamTannenbaum)
You must be registered for see links
Верифицированные пользователи пытаются вернуться в Твиттер
You must be registered for see links
— Anonymous (@YourAnonCentral)
You must be registered for see links
Администрация социальной сети обещала позже предоставить всю информацию насчёт инцидента. Глава компании Джек Дорси
You must be registered for see links
о том, что в компании сейчас проводится расследование:Это тяжёлый день для нас в Twitter. Мы все ужасно себя чувствуем из-за произошедшего. Мы всё проверим и поделимся информацией, когда выясним до конца, что произошло. Спасибо нашим сотрудникам, которые сейчас усердно над этим работают.
По версии из неофициальных источников, взлом был спровоцирован частным лицом из Кореи, Ирана или России. Как
You must be registered for see links
издание Motherboard, хакеры смогли подкупить одного из сотрудников Twitter, чтобы он предоставил им доступ к администрированию социальной сети:Мы использовали представителя Twitter, который буквально сделал всю работу за нас.
По информации издания, учётные записи были переданы с использованием внутреннего инструмента в Twitter. Кроме того, Motherboard получили от анонимного источника скриншоты этого инструмента:
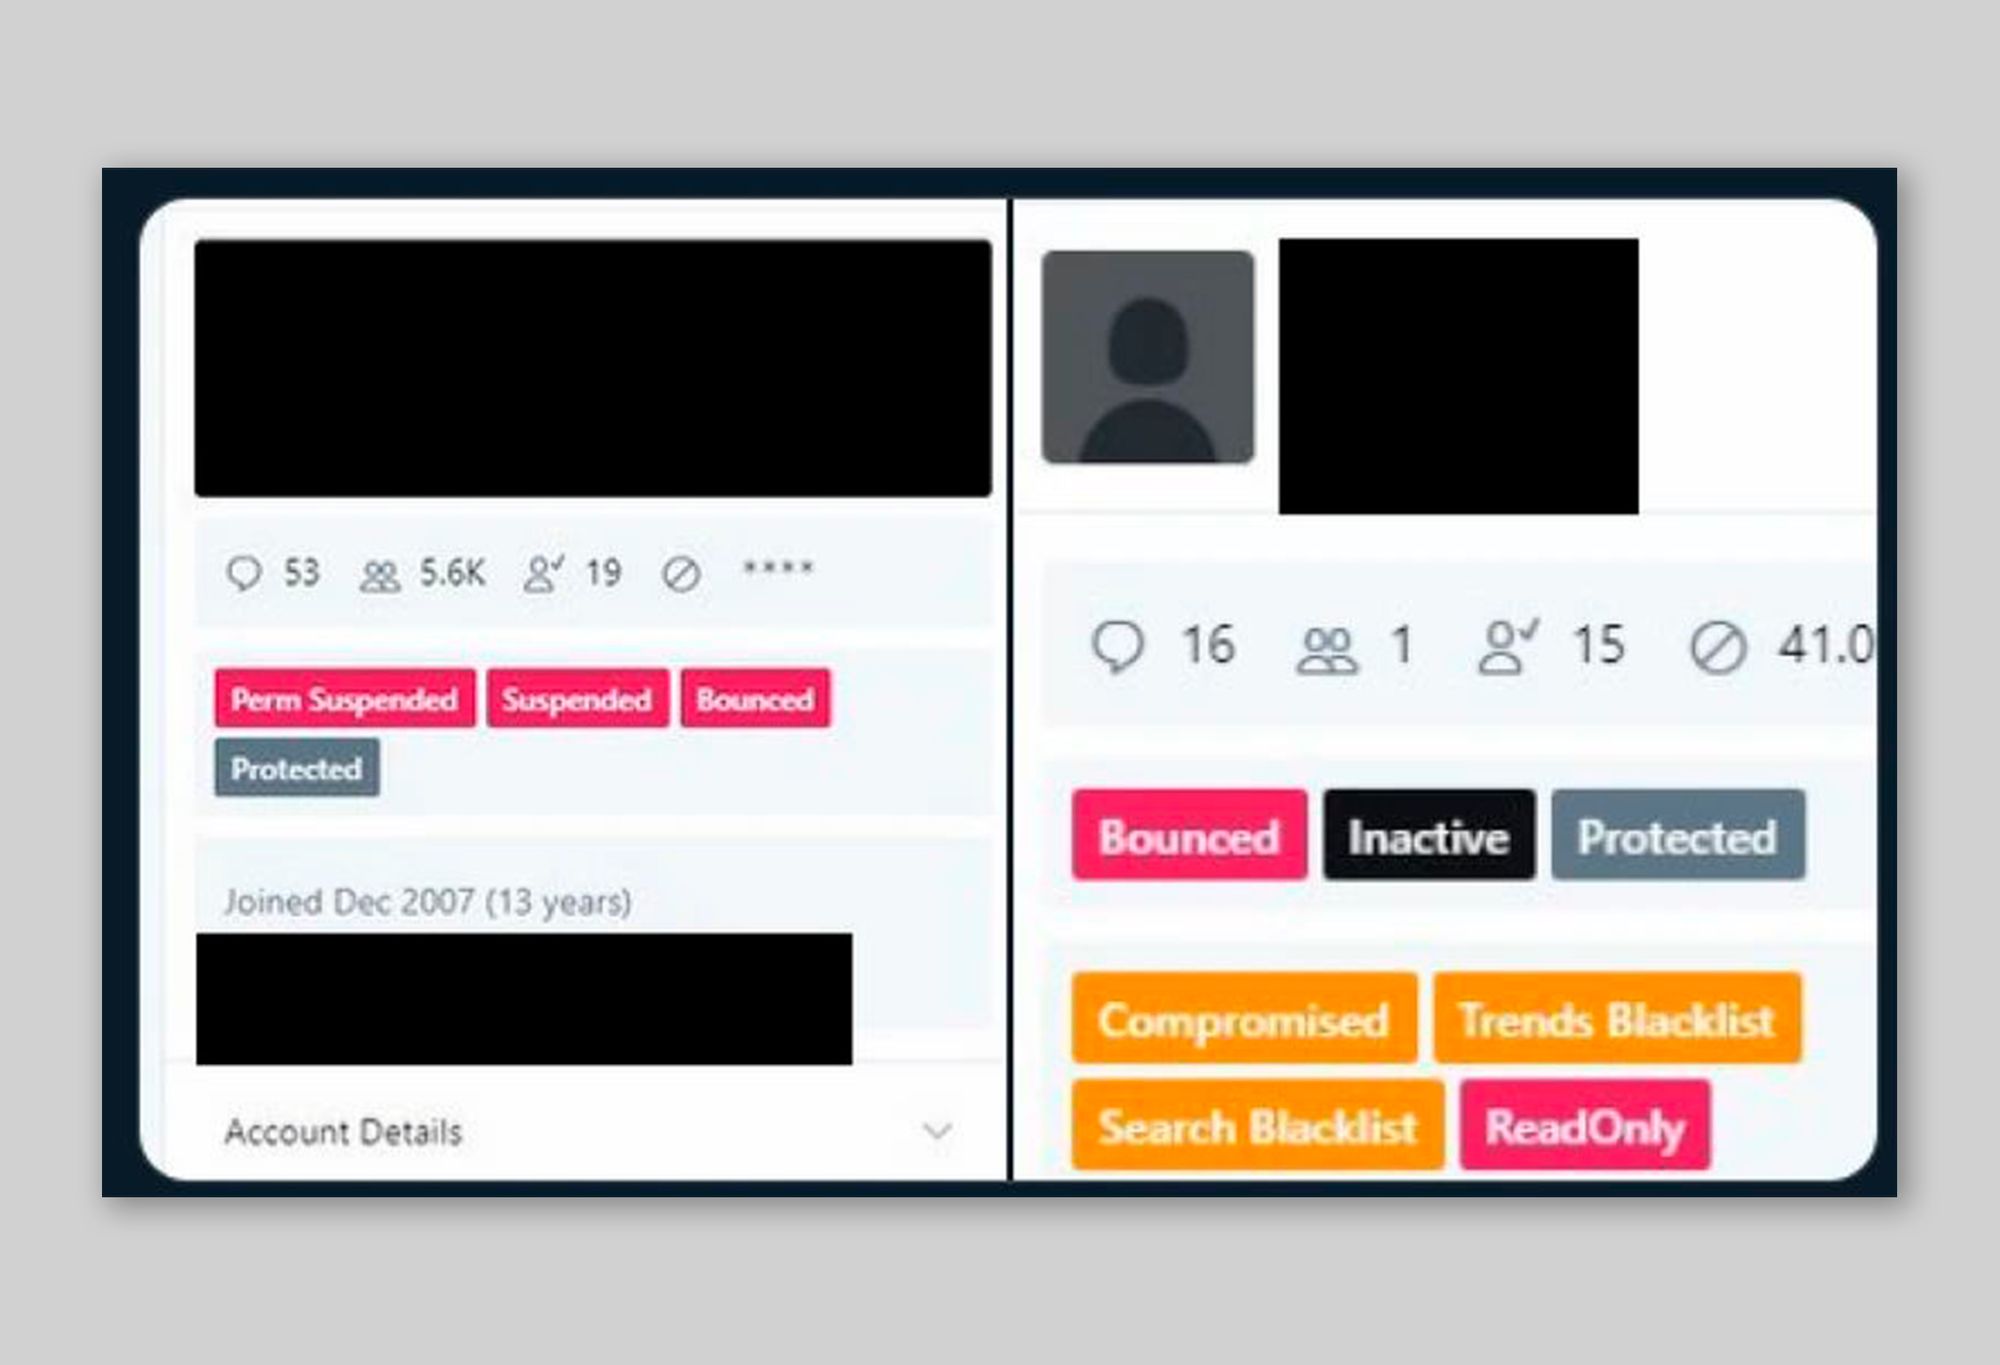
Скриншот: Motherboard
Служба мониторинга и предотвращения взлома данных Under The Breach опубликовала похожий скриншот в Твиттере, но спустя некоторое время этот твит был удалён системой, как нарушающий правила социальной сети:
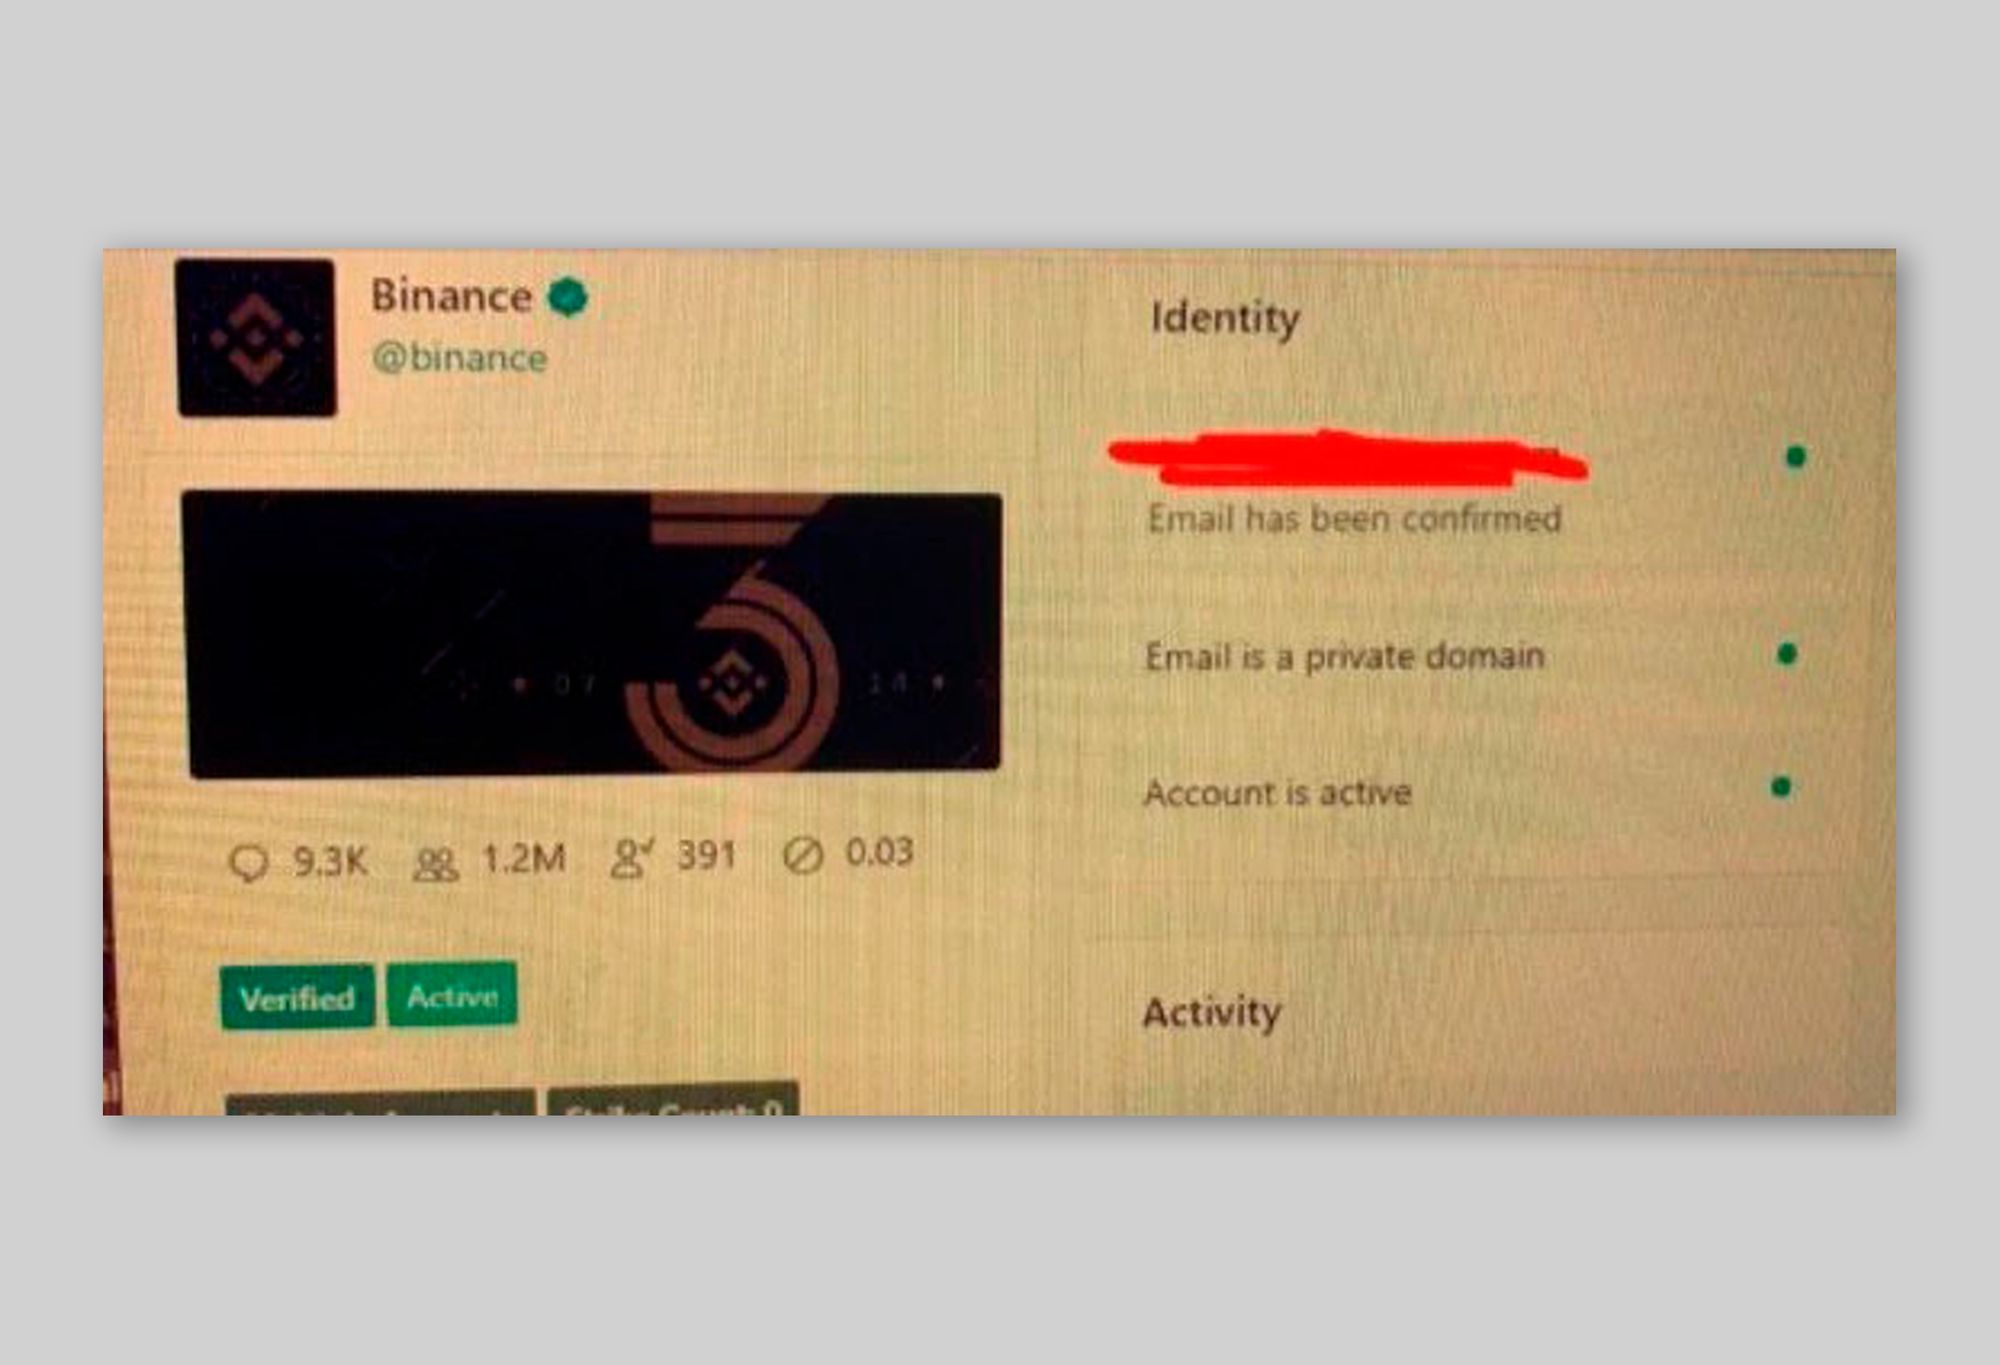
Скриншот: Under The Breach
TechCrunch
You must be registered for see links
, что за взломом стоит хакер, известный как Кирк. Издание также получило скриншот с панели администраторов Twitter: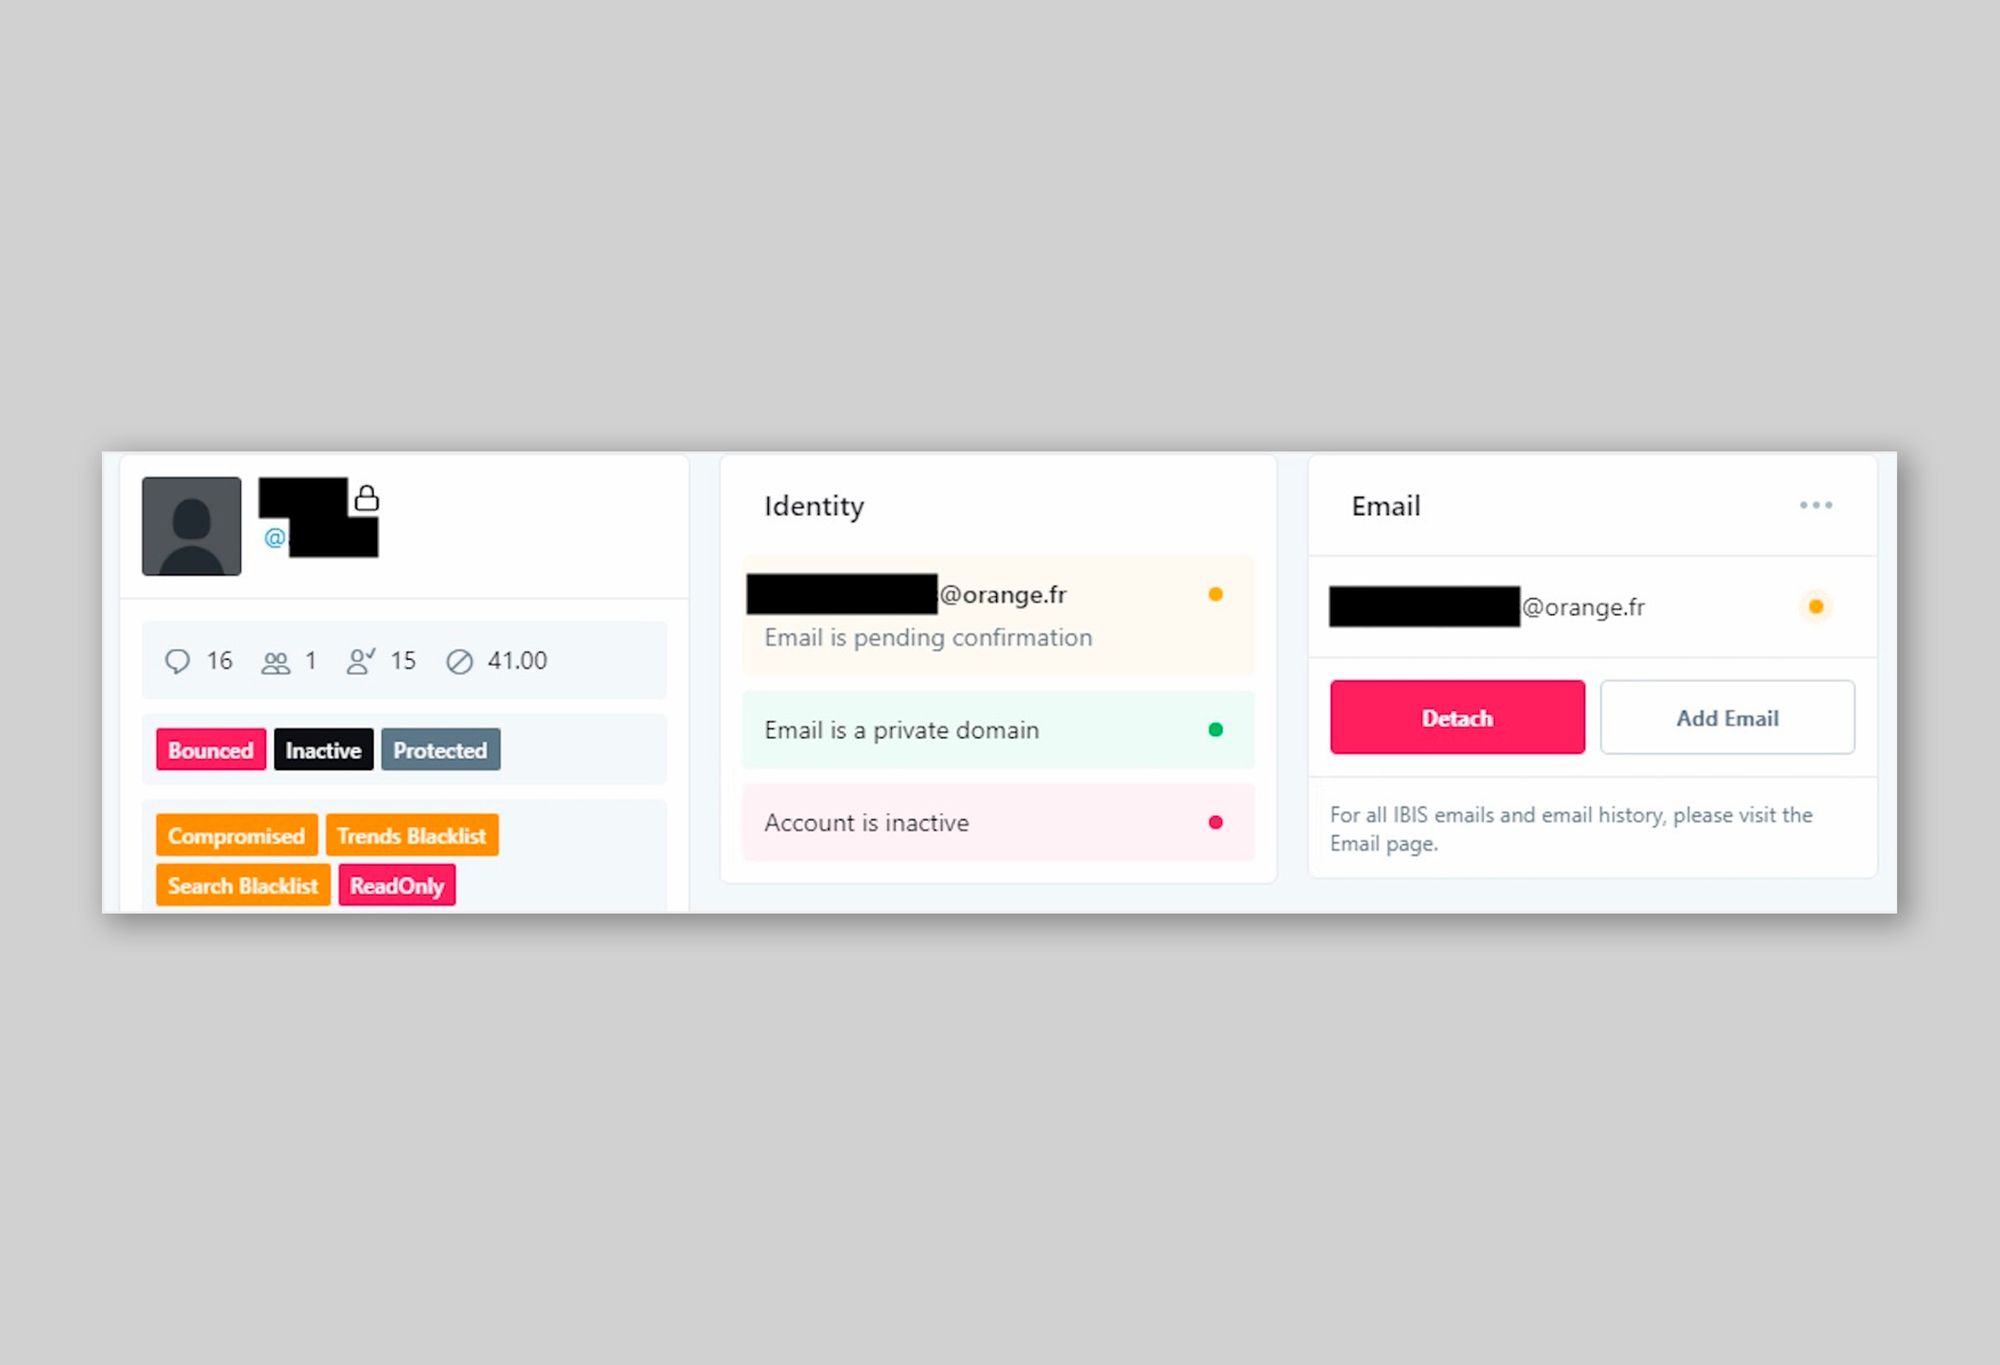
Скриншот: TechCrunch
Анонимный источник издания не раскрыл способ получения доступа хакером, но предположил, что Кирк взломал корпоративный аккаунт сотрудника Twitter. По его мнению, маловероятно, что кто-то из команды социальной сети принимал активное участие в этом инциденте.
Специалисты
You must be registered for see links
внимание, что после взлома администрация соцсети запретила публиковать адреса биткоин-кошельков. Но это можно легко обойти, например, поставив лишнюю точку в середине.Пока Twitter разбирается с атакой хакеров, выманивающих деньги с аккаунтов знаменитостей, в сети размышляют о том, что взлом мог иметь гораздо более серьёзные последствия. В компании пока ещё
You must be registered for see links
информацией, к каким ещё данным получили доступ мошенники:Мы знаем, что они использовали доступ для захвата многих популярных аккаунтов, чтобы твитить с них. Мы изучаем, какой ещё вредоносной деятельностью они могли заниматься и к какой информации могли получить доступ.
Пользователи Twitter обеспокоены вопросами безопасности в социальной сети. Насколько защищены профили, если администраторы сервиса могут рассылать сообщения от лица пользователей? Сегодняшний инцидент прекрасно продемонстрировал эту возможность.
Американский правозащитник и политический обозреватель Майк Чернович считает, что это самый серьёзный взлом в интернете за последнее десятилетие. Он
You must be registered for see links
, что какой-нибудь сотрудник Twitter может развязать Третью мировую войну всего одним твитом и задумался, сколько на самом деле администраторов социальной сети имеют такую возможность.Кроме того, в Твиттере выдвинули предположение, что злоумышленники не могли довольствоваться только лишь получением биткоинов. Полученный доступ вполне может быть использован и для кражи секретной информации,
You must be registered for see links
, из личных сообщений знаменитостей.Безопасность всегда была слабым местом в Twitter, как и в других социальных сетях. Учётные записи знаменитостей, крупных компаний и различных государственных структур всегда находятся под наблюдением у злоумышленников. Например, в этом месяце в Twitter-аккаунте МИД РФ опубликовали твит с предложением купить базу с данными туристов:
You must be registered for see links
Кроме того, недавний инцидент с голосовыми твитами из порно показал, что в Twitter отсутствует какая-либо модерация такого контента:
You must be registered for see links
Интернет проник во все сферы нашей жизни, и уже сейчас необходимо задуматься о безопасности, чтобы один случайный твит не привёл к масштабным последствиям.
[SUB]Заглавная фотография: Yucel Moran / Unsplash[/SUB]
You must be registered for see links